· Mehdi Aroui · Medical IT · Lesedauer von ca. 3 Min.
IT-Sicherheit für Praxen: §390 SGB V und IT-SiG 2.0
Welche IT-Sicherheitspflichten Arztpraxen und MVZ seit 2025 erfüllen müssen: §390 SGB V, IT-Sicherheitsgesetz 2.0 und die Rolle der Telematikinfrastruktur. Medical IT und Netzleiter begleiten Praxen in Hamburg.
Patientendaten sind besonders schutzwürdig, die Telematikinfrastruktur muss im laufenden Betrieb erreichbar sein, und Sicherheitslücken können Bußgelder oder Behandlungsunterbrechungen nach sich ziehen. Der Gesetzgeber hat die Anforderungen an die IT-Sicherheit in Arztpraxen deshalb in den letzten Jahren deutlich verschärft. Zwei Regelwerke sind dabei zentral: §390 SGB V und das IT-Sicherheitsgesetz 2.0.
§390 SGB V: Nachfolger der bekannten §75b-Richtlinie
§75b SGB V wurde zum 26. März 2024 aufgehoben, die IT-Sicherheitsrichtlinie nach §390 SGB V gilt seit 2025 und ersetzt die frühere Richtlinie. Grundlage bleibt die KBV-IT-Sicherheitsrichtlinie, die für alle Praxen mit Kassenzulassung verbindlich ist.
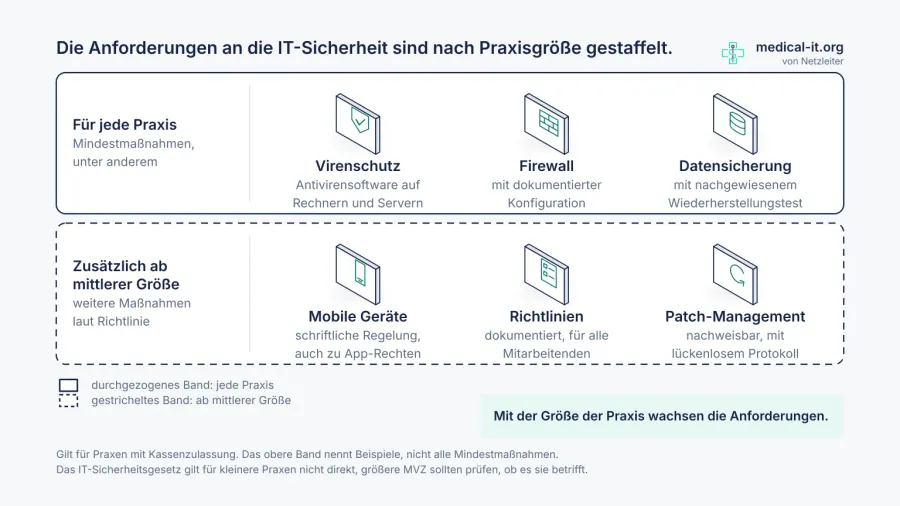
Die Anforderungen sind nach Praxisgröße gestaffelt. Kleinstpraxen haben ein schlankes Mindestprofil, größere Praxen müssen darüber hinaus gehende Anforderungen erfüllen.
Was jede Praxis umsetzen muss
Unabhängig von Größe und Fachrichtung gelten folgende Mindestmaßnahmen:
- Aktuelle Antivirensoftware auf allen Praxisrechnern und Servern
- Firewall mit nachvollziehbarer, dokumentierter Konfiguration
- Regelmäßige Datensicherung inklusive nachgewiesenem Wiederherstellungstest
- Verschlüsselte Verbindungen für praxisrelevante Anwendungen
- Sperrverfahren für verlorene oder gestohlene Diensthandys (SIM-Sperre)
- Malware-Prüfung von Wechseldatenträgern vor dem Einsatz
- Interne Netzwerkdokumentation
- Zeitnahe Sicherheitsupdates für TI-Komponenten wie KoCoBox und Secunet-Konnektoren
Eine Übersicht der zugehörigen Prüfkriterien finden Sie auf unserer Seite zur IT-Sicherheit und Expertise für Praxen.
Erweiterte Pflichten ab mittlerer Einrichtungsgröße
Mit der Praxisgröße wachsen die Anforderungen. Ab mittlerer Größe müssen Praxen zusätzlich umsetzen:
- Eine schriftliche Regelung zur Nutzung mobiler Geräte mit Vorgaben zur App-Berechtigung
- Dokumentierte Sicherheitsrichtlinien für alle Mitarbeitenden
- Ein nachweisbares Patch-Management mit lückenlosem Protokoll
IT-Sicherheitsgesetz 2.0: was MVZ und größere Einrichtungen betrifft
Das IT-Sicherheitsgesetz 2.0 richtet sich an Betreiber kritischer Infrastrukturen (KRITIS). Größere MVZ und Krankenhäuser können in diese Kategorie fallen und unterliegen dann verschärften Meldepflichten gegenüber dem BSI, dem Einsatz von Systemen zur Angriffserkennung sowie einem erhöhten Nachweisstandard.
Für kleinere Praxen gilt das IT-SiG 2.0 nicht direkt. Sie müssen aber §390 SGB V vollständig erfüllen. Die TI-Komponenten Ihrer Praxis berühren dabei direkt die Anforderungen an sichere Verbindungen. Details zur Infrastruktur finden Sie auf unserer Seite zur Telematikinfrastruktur.
Wie Medical IT und Netzleiter Praxen absichern
Medical IT ist die auf Arztpraxen und MVZ spezialisierte Praxis-IT-Marke des Hamburger Systemhauses Netzleiter. Bei Netzleiter sind zwei Mitarbeiter von der KBV als IT-Dienstleister nach §390 SGB V zertifiziert, Netzleiter ist KoCoBox-Partner und für den KoCoBox-Konnektor zertifiziert.
Unser Leistungspaket für die praxiskonforme IT-Sicherheit deckt die oben genannten Mindestmaßnahmen konkret ab:
- ESET Endpoint Security mit zentraler Verwaltungskonsole für die geforderte Antivirensoftware auf allen Praxisrechnern und Servern
- Veeam-Backup mit dokumentiertem Wiederherstellungstest für die regelmäßige, nachweisbare Datensicherung
- Firewall-Konfiguration und strukturiertes Patch-Management für nachvollziehbare Netzwerkdokumentation und zeitnahe Sicherheitsupdates
- KoCoBox-Einrichtung und laufende TI-Betreuung, damit die TI-Komponenten Ihrer Praxis auf dem geforderten Sicherheitsstand bleiben
- Dokumentation für KBV-Prüfungen und interne Audits, sodass die Nachweispflichten im Prüffall belastbar sind
Sprechen Sie uns an, bevor ein Prüftermin oder ein Sicherheitsvorfall den Handlungsdruck erzeugt. Wir analysieren den aktuellen Stand Ihrer Praxis-EDV und benennen konkrete Maßnahmen. Erreichbar sind wir unter 040 20949767 oder über das Kontaktformular auf medical-it.org.
Häufige Fragen
Was unterscheidet §75b SGB V von §390 SGB V? §75b SGB V wurde zum 26. März 2024 aufgehoben, die IT-Sicherheitsrichtlinie nach §390 SGB V gilt seit 2025 und ersetzt die frühere Richtlinie. Die KBV-IT-Sicherheitsrichtlinie, die die konkreten Schutzmaßnahmen benennt, bleibt weiterhin die operative Grundlage.
Gilt das IT-Sicherheitsgesetz 2.0 für meine Praxis? Das IT-SiG 2.0 gilt unmittelbar für KRITIS-Betreiber. Kleinere Praxen fallen in der Regel nicht darunter, müssen aber §390 SGB V vollständig erfüllen. Größere MVZ sollten prüfen, ob sie die KRITIS-Schwellenwerte im Gesundheitssektor erreichen.
Was passiert, wenn meine Praxis die Anforderungen nicht erfüllt? Praxen, die die KBV-IT-Sicherheitsrichtlinie nicht umsetzen, riskieren Beanstandungen bei Prüfungen und im Schadensfall eine erschwerte Rechtsposition. Das BSI kann bei KRITIS-Betreibern zusätzlich Sanktionen einleiten.
Weiterlesen aus unserem Praxis-IT-Blog: