· Mehdi Aroui · Medical IT · Lesedauer von ca. 4 Min.
KBV-Richtlinie: IT-Anforderungen und TI für Praxen
Welche IT-Schutzmaßnahmen die KBV-Sicherheitsrichtlinie nach §75b und §390 SGB V von Arztpraxen verlangt, wie das Stufenmodell nach Praxisgröße funktioniert und was TI-Komponenten dabei besonders erfordern.
Rechtsgrundlage war bis 2024 §75b SGB V. Mit dem Digital-Gesetz wurde die Vorschrift zum 26. März 2024 aufgehoben. Die Richtlinie nach §390 SGB V gilt seit 2025 und ersetzt die bisherige Richtlinie nach §75b SGB V vom 16.12.2020. Neu hinzugekommene Anforderungen, etwa zu Personal, Schulung, Patch-Management, E-Mail und Cloud-Anwendungen, gelten seit dem 1. Oktober 2025. Wir nennen die Richtlinie im Folgenden weiterhin auch §75b, weil viele Praxen den Begriff so kennen.
Hinter beiden Paragraphen steht dasselbe Ziel: einheitliche, verbindliche IT-Sicherheitsstandards für alle Einrichtungen, die an der kassenärztlichen Versorgung teilnehmen. Die Kassenärztliche Bundesvereinigung hat die Anforderungen gemeinsam mit dem Bundesamt für Sicherheit in der Informationstechnik erarbeitet und dabei DSGVO-Pflichten aus Artikel 32 in praxistaugliche technische und organisatorische Maßnahmen übersetzt.
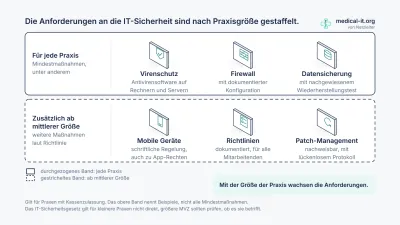
Stufenmodell: Anforderungen nach Praxisgröße
Die Richtlinie setzt keine Einheitsvorgabe für alle. Stattdessen richten sich Art und Umfang der geforderten Maßnahmen nach zwei Faktoren: der Zahl der Beschäftigten, die Patientendaten verarbeiten, und dem Volumen der verarbeiteten Daten.
Die Staffelung passt die Vorgaben an die Größe der Praxis an. Eine kleine Einzelpraxis trägt damit weniger Aufwand als ein großes MVZ.
Konkrete Schutzmaßnahmen im Überblick
Unabhängig von der Stufe gelten bestimmte Grundanforderungen für alle Praxen. Sie betreffen technische Schutzmaßnahmen ebenso wie organisatorische Nachweise, die im Ernstfall vorliegen müssen. Dazu gehören:
- Schriftlich dokumentierte IT-Sicherheitsrichtlinien, die im Praxisalltag angewendet werden
- Antivirus-Schutz auf sämtlichen Endgeräten
- Firewall an allen Übergangspunkten zwischen internem Netz und externen Verbindungen
- Regelmäßige Datensicherung nach dokumentierter Strategie mit nachweisbarer Wiederherstellung
- Schutz der Datensicherung vor unbefugtem Zugriff, wahlweise durch Wegschließen der Medien oder durch Verschlüsselung
- Automatische Bildschirmsperrung nach einer definierten Inaktivitätszeit
- Patch-Management für Betriebssysteme und Praxisanwendungen
- Unterbrechungsfreie Stromversorgung für Server und kritische Netzwerkkomponenten
- Notfalldokumentation mit definierten Wiederherstellungsprozessen
Für Praxen mit Telematikinfrastruktur-Anbindung kommen spezifische Vorgaben für Konnektoren, Kartenterminals und die Absicherung des TI-Segmentes zu den oben genannten Grundanforderungen hinzu. Gerade hier entstehen im Praxisalltag häufig Lücken, weil die TI-Komponenten zwar installiert sind, die begleitende Dokumentation und regelmäßige Prüfung aber fehlen.
Unterstützung durch die KBV
Die KBV stellt über hub.kbv.de Vorlagen und Anwendungshinweise bereit, die Praxen direkt einsetzen können. Fertige Richtlinien-Muster, etwa für Mobile Devices, lassen sich an die eigenen Gegebenheiten anpassen, ohne von Grund auf neu zu beginnen.
Die Richtlinie enthält technische Details, deren Vollständigkeit sich ohne Fachkenntnisse kaum beurteilen lässt. Praxen, die unsicher sind, ob ihr aktueller IT-Stand den Vorgaben entspricht, können sich beraten lassen.
Medical IT und Netzleiter: Unterstützung bei der Umsetzung
Medical IT ist die auf Arztpraxen spezialisierte Praxis-IT-Marke des Hamburger Systemhauses Netzleiter. Bei Netzleiter sind zwei Mitarbeiter von der KBV als IT-Dienstleister nach §390 SGB V zertifiziert und im öffentlichen KBV-Verzeichnis gelistet. Zudem ist Netzleiter für den KoCoBox-Konnektor zertifiziert. Zu unserem Leistungsangebot gehören IT-Sicherheitsprüfungen entlang der oben genannten Schutzmaßnahmen, die vollständige technische Dokumentation und die Umsetzung aller geforderten Maßnahmen, für Neuinstallationen ebenso wie für bestehende Praxisinfrastruktur.
Einen Überblick über unsere IT-Sicherheits- und Praxis-Expertise finden Sie auf unserer Leistungsseite. Für ein kostenloses Erstgespräch erreichen Sie uns telefonisch unter 040 20 94 97 67.
Häufige Fragen
Was unterscheidet §75b von §390 SGB V? §75b SGB V war der ursprüngliche Rechtsrahmen für die KBV-IT-Sicherheitsrichtlinie, aufgehoben zum 26. März 2024. Die Richtlinie nach §390 SGB V gilt seit 2025 und ersetzt die bisherige Richtlinie nach §75b SGB V vom 16.12.2020. Neu hinzugekommene Anforderungen, etwa zu Personal, Schulung, Patch-Management, E-Mail und Cloud-Anwendungen, gelten seit dem 1. Oktober 2025. Wir nennen die Richtlinie weiterhin auch §75b, weil viele Praxen den Begriff so kennen.
Gelten für meine Praxis höhere Anforderungen, weil ich eine TI-Anbindung habe? Für Telematikinfrastruktur-Komponenten wie Konnektoren oder eHealth-Kartenterminals gelten zusätzliche Vorgaben. Dazu gehören spezifische Vorgaben für die Absicherung des TI-Segmentes, die Pflege der Komponenten und die begleitende Dokumentation.
Brauche ich einen zertifizierten IT-Dienstleister? Beratung durch zertifizierte Fachleute ist möglich. Bei Netzleiter sind zwei Mitarbeiter von der KBV als IT-Dienstleister nach §390 SGB V zertifiziert. Verantwortlich für die Umsetzung der IT-Sicherheitsrichtlinie bleibt die Praxis, Netzleiter unterstützt bei den technischen Maßnahmen.
Was passiert, wenn meine Praxis die Anforderungen nicht erfüllt? Fehlende IT-Sicherheitsmaßnahmen können im Fall eines Datenschutzvorfalls zu Bußgeldern nach DSGVO führen. Zusätzlich drohen bei Kassenärztlichen Vereinigungen Rückfragen oder Sanktionen, wenn die Dokumentation fehlt oder die Maßnahmen nicht nachweisbar umgesetzt wurden.
Weiterlesen aus unserem Praxis-IT-Blog: